Ειδοποίηση σχετικά με την καμπάνια phishing που στοχεύει το Hostico
Η μάρκα Hostico είναι στόχος μιας εκτενούς εκστρατείας phishing. Μάθετε πώς να αναγνωρίζετε τα απατηλά μηνύματα και ποιες προληπτικές δράσεις σας προτείνουμε.
Τις τελευταίες δύο ημέρες, το brand Hostico έχει γίνει στόχος μιας εκτενούς εκστρατείας phishing, μέσω της οποίας διανέμονται δόλιες ηλεκτρονικές αλληλογραφίες που χρησιμοποιούν μη εξουσιοδοτημένα την ταυτότητα της εταιρείας μας. Σκοπός αυτών των μηνυμάτων είναι να παραπλανήσουν τους αποδέκτες και να τους πείσουν να επισκεφτούν κακόβουλες ιστοσελίδες, όπου μπορεί να παραβιαστούν τα προσωπικά τους δεδομένα, οι πληροφορίες σύνδεσης ή τα τραπεζικά τους στοιχεία.
Οι πρώτες αναφορές παραλήφθηκαν το Σάββατο, 10 Οκτωβρίου 2026, γύρω στις 13:00, όταν αρκετοί παραλήπτες μας ενημέρωσαν για την ύπαρξη ύποπτων email, που παρουσιάζονταν ως επίσημες επικοινωνίες της Hostico. Κατά τη διάρκεια της Κυριακής, 11 Οκτωβρίου 2026, η παράνομη δραστηριότητα εντάθηκε σημαντικά, με επαναλαμβανόμενα κύματα μηνυμάτων που διανεμήθηκαν στους κατόχους των τομέων .ro.
Ποιες μέτρα έχω λάβει μέχρι τώρα;
Άμεσα μετά την παραλαβή των πρώτων αναφορών, αρχίσαμε τις απαραίτητες διαδικασίες για την ενημέρωση των χρηστών και τον περιορισμό των επιπτώσεων αυτής της καμπάνιας.
Στο πρώτο στάδιο, δημοσιεύσαμε προειδοποιήσεις στην ενότητα ειδοποιήσεων της ιστοσελίδας Hostico, καθώς και στα επίσημα κανάλια κοινωνικής μας δικτύωσης, για να τραβήξουμε την προσοχή στις απατηλές μηνύματα που κυκλοφορούν.
Παράλληλα, έχουν σταλεί ειδοποιήσεις κακοποίησης στις υπεύθυνες οντότητες για τη διαχείριση των τομέων που εμπλέκονται στην επίθεση. Αυτές οι καταγγελίες αφορούσαν τόσο τον τομέα που σχετίζεται με τις διευθύνσεις που χρησιμοποιήθηκαν για την αποστολή μηνυμάτων, όσο και τον τομέα που χρησιμοποιήθηκε για την ανακατεύθυνση των παραληπτών στις κακόβουλες σελίδες.
Έχοντας υπόψη την εντατικοποίηση της εκστρατείας κατά τη διάρκεια της Κυριακής, 11 Οκτωβρίου 2026, αποφασίσαμε την επέκταση των μέτρων ενημέρωσης. Έτσι, εστάλη μια ειδοποίηση μέσω newsletter σε όλους τους πελάτες της Hostico, ενώ η παρούσα ενημέρωση δημοσιεύθηκε και στο ιστολόγιό μας, ώστε να μπορεί να είναι προσβάσιμη από οποιοδήποτε άτομο λαμβάνει ένα τέτοιο μήνυμα.
Πώς μπορούν να εντοπιστούν τα απατηλά μηνύματα;
Οι επιτιθέμενοι προσπαθούν να δημιουργήσουν την εντύπωση ότι τα μηνύματα προέρχονται από την Hostico, χρησιμοποιώντας το όνομα της εταιρείας και στοιχεία που μπορεί να υποδηλώνουν μια νόμιμη επικοινωνία. Τέτοιες προσπάθειες μπορεί να φέρουν στο προσκήνιο ζητήματα που σχετίζονται με υπηρεσίες, τομείς, τιμολόγια ή ασφάλεια του λογαριασμού, προκειμένου να ωθήσουν τους παραλήπτες να ενεργήσουν χωρίς να ελέγξουν την αυθεντικότητα του αιτήματος.
Ένα σημαντικό στοιχείο είναι οι σύνδεσμοι που περιλαμβάνονται σε αυτά τα μηνύματα. Αυτοί κατευθύνουν τους χρήστες προς ιστοσελίδες που μιμούνται νόμιμες σελίδες, με σκοπό τη συλλογή των εισαγόμενων πληροφοριών, συμπεριλαμβανομένων κωδικών πρόσβασης ή στοιχείων τραπεζικών καρτών.
Για να διευκολύνουμε την αναγνώριση αυτών των προσπαθειών απάτης, παρουσιάζουμε παρακάτω ένα παράδειγμα μηνύματος που εστάλη στο πλαίσιο της τρέχουσας καμπάνιας. Αυτό απεικονίζει τον τρόπο με τον οποίο οι επιτιθέμενοι προσπαθούν να χρησιμοποιήσουν την ταυτότητα της Hostico για να προσδώσουν αξιοπιστία στις αιτήσεις και να προκαλέσουν τους παραλήπτες να επισκεφτούν εξωτερικούς συνδέσμους.
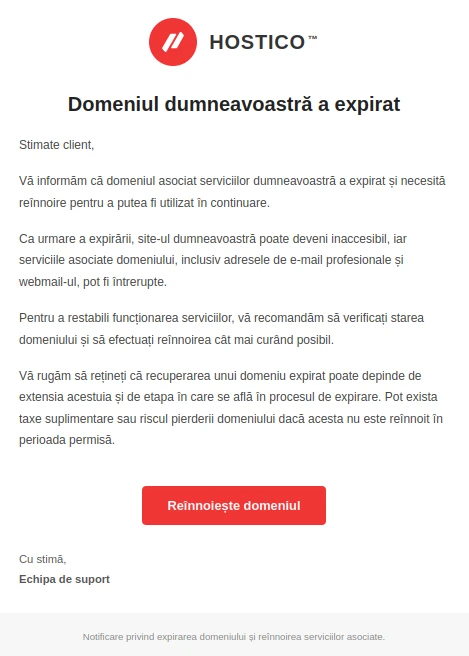
Αναφέρουμε ότι το παρουσιαζόμενο παράδειγμα δεν αντιπροσωπεύει απαραίτητα την μοναδική έκδοση των μηνυμάτων που είναι σε κυκλοφορία, είναι η έκδοση που έχει εντοπιστεί αυτή τη στιγμή. Το περιεχόμενο, οι διευθύνσεις των αποστολέων και οι σύνδεσμοι που χρησιμοποιούνται μπορεί να τροποποιηθούν κατά τη διάρκεια της καμπάνιας, γι' αυτό προτείνουμε να μην βασιστείτε αποκλειστικά στην ομοιότητα με το εικονογραφημένο μήνυμα.
Μέχρι αυτή τη στιγμή, ανάμεσα στις διευθύνσεις που έχουν εντοπιστεί στη διανομή των απατηλών μηνυμάτων περιλαμβάνονται:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Σημαντικό: Οι δύο διευθύνσεις email δεν είναι απαραίτητα οι μόνες που χρησιμοποιούνται. Οι επιτιθέμενοι μπορούν να χρησιμοποιήσουν και άλλες διευθύνσεις email ή τομείς για να συνεχίσουν την εκστρατεία. Για αυτό το λόγο, συνιστούμε να ελέγχετε οποιοδήποτε ύποπτο μήνυμα, ανεξάρτητα από τη διεύθυνση ή το όνομα του αποστολέα που εμφανίζεται.
Διευκρινίζουμε ότι αυτά τα μηνύματα δεν αποστέλλονται από την Hostico και δεν αντιπροσωπεύουν επίσημες επικοινωνίες της εταιρείας μας.
Πώς ελέγχετε αν ένα μήνυμα προέρχεται από την Hostico;
Οι επίσημες επικοινωνίες σχετικά με τις συμβατικές υπηρεσίες αποστέλλονται στις διευθύνσεις email που είναι συσχετισμένες με τους λογαριασμούς πελατών ή τους εξουσιοδοτημένους υπολογιστές. Μεταξύ των επίσημων διευθύνσεων που χρησιμοποιεί η Hostico περιλαμβάνονται:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- help@hostico.com | tehnic@hostico.com
Η επαλήθευση της διεύθυνσης αποστολέα αποτελεί ένα πρώτο βήμα, αλλά δεν θα πρέπει να είναι το μόνο κριτήριο που λαμβάνεται υπόψη, καθώς ορισμένα δόλια μηνύματα μπορούν να παραπλανήσουν ακόμη και τις πληροφορίες που εμφανίζονται στο πεδίο του αποστολέα.
Σε περίπτωση που λάβετε ένα μήνυμα που ζητάει να κάνετε μια πληρωμή, να ενημερώσετε τα στοιχεία σύνδεσης ή να επιβεβαιώσετε κάποιες προσωπικές πληροφορίες, σας συνιστούμε να επισκεφθείτε απευθείας την ιστοσελίδα hostico.ro, εισάγοντας χειροκίνητα τη διεύθυνση στη γραμμή διευθύνσεων του προγράμματος περιήγησής σας, χωρίς να χρησιμοποιείτε τους συνδέσμους από το ύποπτο μήνυμα.
Οι λογαριασμοί και η κατάσταση των πληρωμών μπορούν να ελεγχθούν στην περιοχή πελάτη Hostico, στην ενότητα Οικονομικά. Οποιαδήποτε πληρωμή πρέπει να πραγματοποιείται αποκλειστικά μέσω των επίσημων καναλιών και του επεξεργαστή πληρωμών που χρησιμοποιεί η Hostico.
Τι πρέπει να κάνετε αν έχετε αποκτήσει πρόσβαση σε έναν ύποπτο σύνδεσμο;
Αν έχετε λάβει κάποιο από αυτά τα μηνύματα, η απλή παραλαβή του email δεν σημαίνει ότι τα στοιχεία σας έχουν παραβιαστεί. Είναι ωστόσο σημαντικό να μην αποκτήσετε πρόσβαση στους συνδέσμους και να μην παρέχετε δεδομένα μέσω των υποδεικνυόμενων σελίδων.
Σε περίπτωση που έχετε ήδη αποκτήσει πρόσβαση σε έναν κακόβουλο σύνδεσμο ή έχετε εισάγει πληροφορίες σε μια ύποπτη σελίδα, σας προτείνουμε να λάβετε τα εξής μέτρα, ανάλογα με τα στοιχεία που έχουν αποκαλυφθεί:
- Αλλάξτε τον κωδικό πρόσβασης του λογαριασμού Hostico. Εάν έχετε εισάγει τα στοιχεία σύνδεσης σε μια ύποπτη σελίδα, εκτελέστε αμέσως την επαναφορά του κωδικού πρόσβασης του λογαριασμού πελάτη. Εάν ο ίδιος κωδικός πρόσβασης χρησιμοποιείται και για άλλες υπηρεσίες, αλλάξτε τον και σε αυτές.
- Ενεργοποιήστε την authenticação δύο παραγόντων (2FA). Αυτή η λειτουργία προσφέρει ένα επιπλέον επίπεδο προστασίας κατά της μη εξουσιοδοτημένης πρόσβασης. Μπορείτε να συμβουλευτείτε την τεκμηρίωση σχετικά με την ενεργοποίηση της authenticação δύο παραγόντων.
- Επικοινωνήστε άμεσα με την εκδότρια τράπεζα της κάρτας. Εάν έχετε δώσει τραπεζικά στοιχεία ή πληροφορίες κάρτας, ζητήστε εκτίμηση της κατάστασης και, αν χρειαστεί, μπλοκάρετε ή αντικαταστήστε την κάρτα για να προλάβετε μη εξουσιοδοτημένες συναλλαγές.
- Ελέγξτε τη δραστηριότητα των λογαριασμών. Παρακολουθήστε τυχόν ασυνήθιστες συνδέσεις, μη εξουσιοδοτημένες αλλαγές και συναλλαγές που δεν αναγνωρίζετε.
- Ελέγξτε την ασφάλεια της συσκευής. Εάν έχετε κατεβάσει ή εκτελέσει αρχεία από ύποπτα μηνύματα, εκτελέστε σάρωση με μια ενημερωμένη λύση ασφάλειας.
Οι καμπάνιες phishing μπορούν να εξελιχθούν γρήγορα, τόσο μέσω της αλλαγής των διευθύνσεων αποστολής, όσο και μέσω της χρήσης νέων τομέων ή παραλλαγών μηνυμάτων. Γι’ αυτό το λόγο, η αναγνώριση μιας δόλιας διεύθυνσης δεν εγγυάται ότι οι επόμενες απόπειρες θα χρησιμοποιούν την ίδια πηγή.
Σας ενθαρρύνουμε να αντιμετωπίζετε με προσοχή οποιαδήποτε ανεπιθύμητη επικοινωνία που σας ζητά να πραγματοποιήσετε επείγουσα πληρωμή, να συνδεθείτε ή να παρέχετε εμπιστευτικές πληροφορίες. Σε περίπτωση που υπάρχουν αμφιβολίες, η άμεση επιβεβαίωση μέσω των επίσημων καναλιών είναι πάντα προτιμότερη από την πρόσβαση σε έναν σύνδεσμο από ένα ύποπτο μήνυμα.
Για ερωτήσεις, τον έλεγχο γνησιότητας μηνυμάτων ή την αναφορά προσπαθειών phishing που χρησιμοποιούν την ταυτότητα Hostico, μπορείτε να επικοινωνήσετε μαζί μας στο office@hostico.com ή μέσω της επίσημης σελίδας επικοινωνίας.
Σας ευχαριστούμε όλους εσάς που μας αναφέρατε αυτές τις προσπάθειες. Οι πληροφορίες που διαβιβάσατε μας επέτρεψαν να αντιδράσουμε από τα πρώτα μηνύματα που εντοπίστηκαν και να ενημερώσουμε σε σύντομο χρονικό διάστημα όσο το δυνατόν περισσότερους χρήστες.

